Администраторы
Назначение
В разделе ведутся учётные записи, которые входят в панель управления StopPhish: главные администраторы, администраторы, наблюдатели и администраторы LMS. Здесь им назначают роль, задают e-mail и пароль для входа и меняют пароль.
Сотрудники, которые получают учебные рассылки и проходят обучение, ведутся отдельно — в разделе Пользователи → Сотрудники. Учётные записи администраторов в том списке не показываются.
Где находится и кому доступно
Меню Пользователи → Администраторы. Пункт виден ролям «Гл. Администратор», «Администратор» и «Наблюдатель».
- «Гл. Администратор» добавляет учётные записи с любой ролью, изменяет их, меняет пароли и удаляет учётные записи. Кнопка «Добавить» доступна только этой роли.
- «Администратор» не добавляет учётные записи и не изменяет учётные записи с ролями «Гл. Администратор», «Администратор» и «Наблюдатель»: их ведёт «Гл. Администратор». Учётную запись «Администратор LMS» он может изменить, если она входит в группу, где он назначен руководителем.
- «Наблюдатель» только просматривает список: пункты меню действий ему недоступны.
Роли и их возможности
| Роль | Что может |
|---|---|
| Гл. Администратор | Все разделы панели управления без ограничений: кампании, сотрудники и группы всей организации, шаблоны, журнал, все вкладки настроек (лицензия, модули, пакеты, LDAP, LMS, домены, пользовательские поля, SAML). Единственная роль, которая ведёт учётные записи администраторов и импортирует сотрудников из файла. Учётную запись с этой ролью удалить нельзя |
| Администратор | Создаёт и запускает кампании, ведёт шаблоны, работает с обучением — в пределах своих групп: тех, где он назначен руководителем, и вложенных в них (руководителя назначают в разделе Пользователи → Группы). Раздел Журнал и вкладки настроек, перечисленные для роли «Гл. Администратор», ему недоступны; на вкладке «Общие» раздела Настройки нет блока «SAML SSO» |
| Наблюдатель | Просматривает кампании, группы, сотрудников, администраторов, черный список и обучение по всей организации, ничего не изменяя. Разделы Шаблоны, Журнал и Настройки ему недоступны |
| Администратор LMS | Работает только с обучением: в LMS ведёт курсы и назначения обучения, просматривает статистику обучения. Кампании, сотрудники, группы, шаблоны и настройки панели управления ему недоступны. Подробнее — в разделе «LMS» |
Перед началом
- Чтобы ограничить роль «Администратор» частью организации, заранее создайте группы в разделе Пользователи → Группы. После создания учётной записи назначьте администратора руководителем этих групп.
- Учётные записи администраторов учитываются в лицензии вместе с внутренними сотрудниками. Когда предел достигнут, вместо формы добавления показывается сообщение «Вы достигли максимального количества пользователей, предполагаемого лицензией».
- Система не отправляет новому администратору письмо с приглашением или паролем. Подготовьте способ передать ему пароль лично.
Настройка
- Откройте Пользователи → Администраторы. Новые учётные записи показаны первыми.
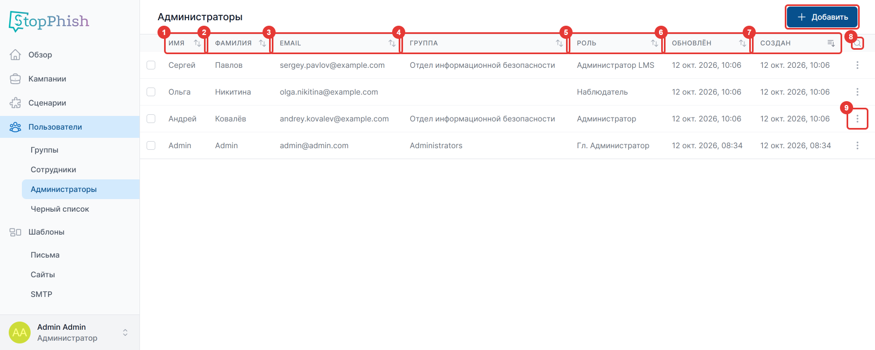
Обозначение полей:
| № | Поле | Что означает | Допустимые значения / по умолчанию |
|---|---|---|---|
| 1 | Имя | Имя владельца учётной записи; значок справа меняет порядок сортировки | — |
| 2 | Фамилия | Фамилия; сортировка | — |
| 3 | Адрес, с которым администратор входит в систему; сортировка | — | |
| 4 | Группа | Группы, в которые входит учётная запись | Значок сортировки в этом столбце не используйте: список перестаёт загружаться. Чтобы вернуть список, откройте страницу заново |
| 5 | Роль | Роль учётной записи; сортировка | «Гл. Администратор», «Администратор», «Наблюдатель», «Администратор LMS» |
| 6 | Обновлён | Дата и время последнего изменения записи; сортировка | — |
| 7 | Создан | Дата и время создания учётной записи; сортировка | По умолчанию список отсортирован по этому столбцу, новые сверху |
| 8 | Поиск | Поиск по части имени, фамилии, отчества или e-mail, без учёта регистра | Вводите одно слово или часть адреса: «Ольга Никитина» целиком не найдётся, «никитин» — найдётся |
| 9 | Меню действий | Действия с учётной записью | «Редактировать», «Удалить» |
Справа над списком расположена кнопка «Добавить» (новая учётная запись).
Добавление администратора
- Нажмите «Добавить» и заполните форму «Создать администратора».
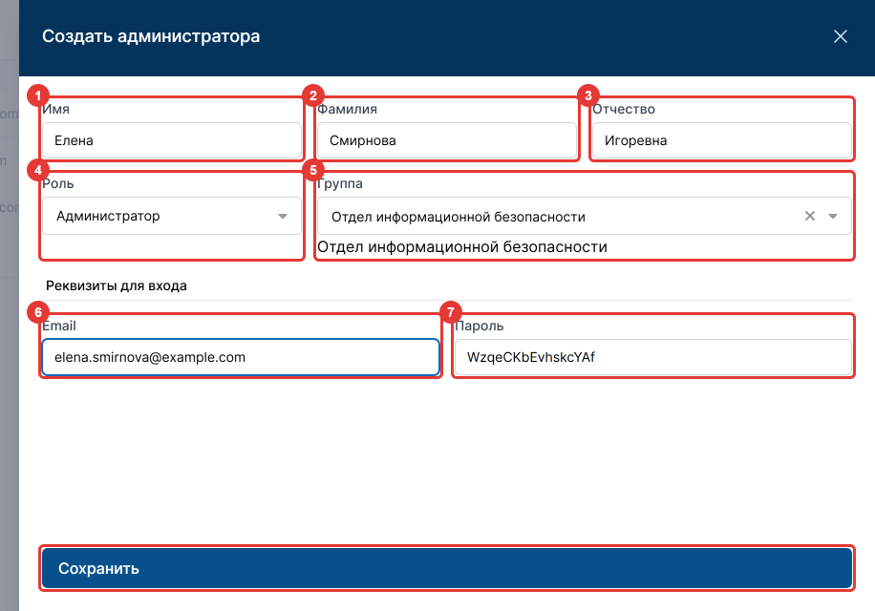
Обозначение полей:
| № | Поле | Что означает | Допустимые значения / по умолчанию |
|---|---|---|---|
| 1 | Имя | Имя владельца учётной записи; показывается в списке и в меню профиля | Обязательное, до 512 символов |
| 2 | Фамилия | Фамилия владельца | Обязательное, до 512 символов |
| 3 | Отчество | Отчество владельца | Необязательное, до 512 символов |
| 4 | Роль | Что разрешено учётной записи (см. таблицу «Роли и их возможности») | Обязательное. «Гл. Администратор», «Администратор», «Наблюдатель», «Администратор LMS» |
| 5 | Группа | Группы, в которые входит учётная запись. Выберите одну или несколько из списка или введите часть названия для поиска; под полем перечислены выбранные группы. Область работы роли «Администратор» задаётся не здесь, а назначением руководителем группы | Необязательное |
| 6 | Адрес для входа в систему | Обязательное, до 320 символов, в формате «имя@домен». Сохраняется строчными буквами. Не должен совпадать с адресом другого пользователя системы, в том числе сотрудника | |
| 7 | Пароль | Пароль для входа. При открытии формы подставляется случайный пароль из 16 латинских букв и цифр; его можно заменить своим | Обязательное. Пароль виден в поле открытым текстом: скопируйте его до сохранения — после сохранения его нельзя посмотреть |
- Нажмите «Сохранить». Учётная запись появится первой в списке. Передайте владельцу адрес для входа и пароль.
- Для роли «Администратор» откройте Пользователи → Группы и назначьте его руководителем нужных групп (поле «Руководитель» в форме группы). Пока он не руководит ни одной группой, ему не видны сотрудники и группы организации.
Изменение учётной записи и смена пароля
- Откройте меню действий учётной записи и выберите «Редактировать». Откроется форма «Изменить администратора» с теми же полями; пароль в ней не показывается.
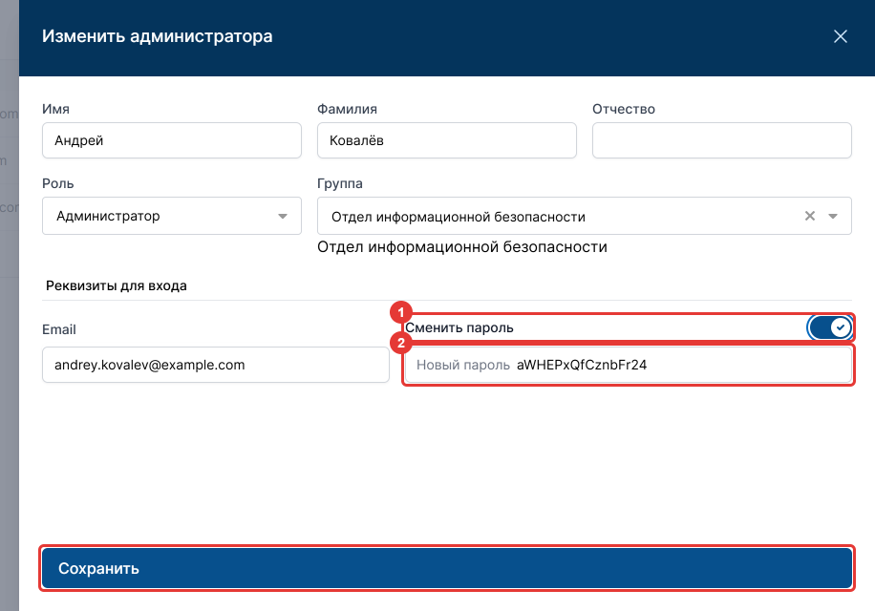
Обозначение полей:
| № | Поле | Что означает | Допустимые значения / по умолчанию |
|---|---|---|---|
| 1 | Сменить пароль | Включает смену пароля учётной записи | По умолчанию выключено: пароль не меняется |
| 2 | Новый пароль | Новый пароль. При включении переключателя подставляется случайный пароль из 16 латинских букв и цифр; его можно заменить своим | Обязательное, пока переключатель включён. Скопируйте пароль до сохранения |
- Нажмите «Сохранить». Новый пароль действует со следующего входа владельца учётной записи; передайте его владельцу лично.
Изменения в поле «Группа» заменяют список групп учётной записи целиком: снятая группа исключает её из этой группы.
Если роль «Администратор» назначена учётной записи автоматически при синхронизации с LDAP-каталогом (владелец указан руководителем группы в каталоге), в форме изменения есть переключатель «Сохранить роль администратора вручную»: «LDAP больше не будет управлять этой ролью, даже если назначение руководителем исчезнет.» Включите его, чтобы роль не снималась при следующей синхронизации.
Удаление учётной записи
Выберите «Удалить» в меню действий учётной записи и подтвердите удаление в окне «Подтвердите удаление». Учётная запись удаляется из системы; восстановить её нельзя — только создать заново. Свою учётную запись и учётные записи с ролью «Гл. Администратор» удалить нельзя.
Вход через SAML SSO
Вход через корпоративную систему единого входа подключает «Гл. Администратор» в разделе Настройки на вкладке «Общие», строка «SAML SSO»; для подключения на сервере должен быть настроен HTTPS. После подключения на странице входа появляется кнопка «SSO Авторизация». Система пускает пользователя, если в ней уже есть учётная запись с тем же e-mail, что передала система единого входа, и даёт ему роль этой учётной записи. Поэтому заведите учётную запись администратора в этом разделе заранее, с корпоративным адресом владельца.
Проверка результата
- Новая учётная запись видна первой в списке Пользователи → Администраторы, в столбце «Роль» — назначенная роль.
- Владелец входит на страницу входа панели управления со своим e-mail и паролем. В меню слева он видит только разделы, доступные его роли.
- Найти учётную запись можно поиском: нажмите значок лупы в правом углу заголовка таблицы и введите часть фамилии или адреса.
Ограничения и частые ошибки
- «Пользователь с таким email уже существует» — адрес занят другим администратором или сотрудником: у каждой записи в системе свой e-mail. Добавьте учётную запись с другим адресом.
- Кнопка «Добавить» неактивна — у вашей учётной записи не роль «Гл. Администратор».
- «Вы не можете удалить себя» — нельзя удалить учётную запись, под которой выполнен вход.
- «Вы не можете удалить суперпользователя» — учётную запись с ролью «Гл. Администратор» удалить нельзя. Чтобы отозвать доступ, сначала смените её роль.
- «Данные для входа неверны» на странице входа — неверный e-mail или пароль. Пользователь с ролью «Гл. Администратор» может задать новый пароль в форме изменения учётной записи.
Удаление пользователя
Чтобы удалить пользователя, щелкните красный значок «⋮» рядом с именем пользователя в списке пользователей и выберите «Удалить».
У вас всегда должен быть один пользователь с ролью главного администратора. Если вы попытаетесь удалить пользователя с ролью главного администратора, StopPhish выдаст ошибку.